پرش به محتوا
فلوسا
مرکز اعتماد

دادهٔ شما، منطقهٔ شما، قواعد شما.

خرید ERP یعنی سپردن کل سازمان به یک سامانه. اینجا دقیق می‌گوییم داده کجاست، چه کسی به آن دسترسی دارد، چطور پایش می‌شود و چه چیزهایی هنوز در راه است.

۹۹٫۹٪هدف دسترس‌پذیری ماهانه
۲۴/۷پایش زیرساخت و امنیت
۴ + ۵منطقهٔ میزبانی فعال + در راه
AES-256رمزنگاری در سکون؛ TLS 1.3 در حرکت
۱۵ دقیقههدف بازیابی داده (RPO)
دیتاسنترها

محل نگهداری داده را خودتان انتخاب می‌کنید.

هنگام ساخت حساب، منطقه را انتخاب می‌کنید و داده هرگز بدون درخواست شما از آن منطقه خارج نمی‌شود. داده‌های هر شرکت جدا نگهداری می‌شود؛ پشتیبان‌ها رمزنگاری‌شده در همان منطقه و یک نسخه در منطقهٔ پشتیبان همان حوزهٔ قضایی نگهداری می‌شود.

فعالبه‌زودی
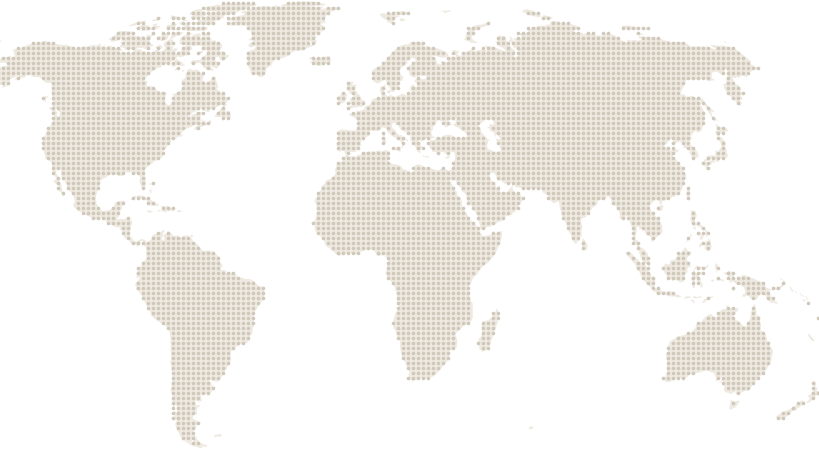
نقشهٔ جهان با مناطق میزبانی فلوساتهرانفرانکفورتدبیریاضاستانبولکوالالامپورسیدنیتورنتولس‌آنجلس
ایران
تهران · منطقهٔ فعالقوانین حفاظت از دادهٔ ایران؛ بدون وابستگی به اینترنت بین‌الملل
اتحادیهٔ اروپا
فرانکفورت · منطقهٔ فعالGDPR؛ برای شعبه‌های اروپایی و شرکت‌های آلمانی‌زبان
امارات
دبی · منطقهٔ فعالقانون حفاظت از دادهٔ امارات (PDPL)؛ پوشش خلیج فارس
عربستان
ریاض · منطقهٔ فعالالزام اقامت دادهٔ عربستان؛ آمادگی برای فاتورهٔ الکترونیکی مرحلهٔ دوم
ترکیه
استانبول · به‌زودی · ۱۴۰۵KVKK؛ برای شرکت‌های ترک‌زبان
مالزی
کوالالامپور · به‌زودی · ۱۴۰۶PDPA؛ پوشش جنوب شرق آسیا
استرالیا
سیدنی · به‌زودی · ۱۴۰۶Privacy Act؛ پوشش اقیانوسیه
کانادا
تورنتو · به‌زودی · ۱۴۰۶PIPEDA؛ پوشش آمریکای شمالی
آمریکا
لس‌آنجلس · به‌زودی · ۱۴۰۶CCPA؛ غرب آمریکا و اقیانوس آرام
امنیت

چهار لایه، هر کدام مستقل از بقیه.

اگر یک لایه شکست بخورد، لایهٔ بعدی باید به‌تنهایی جلوی نشت را بگیرد. این اصل طراحی هر چیزی است که پایین می‌خوانید.

۰۱زیرساخت
دیتاسنترهای دارای کنترل دسترسی فیزیکی و برق و خنک‌کنندهٔ افزونهشبکهٔ خصوصی بین سرویس‌ها؛ هیچ پایگاه داده‌ای مستقیم به اینترنت وصل نیسترمزنگاری دیسک AES-256 با کلیدهای چرخشی هر ۹۰ روزسخت‌سازی سیستم‌عامل و وصلهٔ امنیتی حداکثر ۷۲ ساعت پس از انتشار
۰۲شبکه و لبه
TLS 1.3 اجباری؛ HSTS و گواهی‌های خودکارWAF با قوانین OWASP و محافظت DDoS در لبهمحدودسازی نرخ درخواست و مسدودسازی خودکار IPهای مهاجماتصال اختصاصی (VPN / IP ثابت) برای مشتریان سازمانی
۰۳اپلیکیشن و هویت
ورود دومرحله‌ای (TOTP / پیامک) و SSO سازمانی (SAML / OIDC)دسترسی دقیق برای هر عمل: دیدن، ثبت، تأیید، حذف، چاپنشست‌های امضاشده با انقضا و خروج از راه دور همهٔ دستگاه‌هابازبینی کد و اسکن وابستگی‌ها در هر انتشار
۰۴داده
پایگاه دادهٔ جدا برای هر شرکت؛ بدون اشتراک جدولاثر حسابرسی زنجیره‌ای (hash) و غیرقابل ویرایش برای هر تغییرماسک‌کردن داده‌های حساس در لاگ و محیط تستخروجی و حذف کامل داده با درخواست شما، ظرف ۳۰ روز
پایش ۲۴ ساعته

قبل از این‌که شما بفهمید، ما فهمیده‌ایم.

هر منطقه از بیرون و درون پایش می‌شود: دسترس‌پذیری از چند نقطهٔ جغرافیایی، زمان پاسخ هر سرویس، سلامت پایگاه داده و صف‌ها، و رفتار غیرعادی در لاگ‌های امنیتی. هشدارها مستقیم به نوبت‌کار آن‌کال می‌رسد — نه به یک صندوق ایمیل.

بررسی دسترس‌پذیری هر ۳۰ ثانیه از چند نقطهٔ جهانتحلیل رفتار ورود (SIEM): مکان، دستگاه و الگوی غیرعادیWAF و محافظت DDoS در لبهٔ شبکه، با قوانین به‌روزشوندهاسکن آسیب‌پذیری خودکار روی هر انتشار
نمای نمونه؛ داده‌ٔ زنده متصل نیستعددهای این نما نمایشی نیستند و درج نشده‌اند
API و وب‌اپ—
اپلیکیشن موبایل—
پایگاه داده و صف‌ها—
Liana AI—
ایمیل، پیامک و تلفن—
۹۰ روز گذشتهعادیکندی جزئیاختلال
—میانگین زمان شناسایی
—میانگین زمان رفع
—رخداد در ۹۰ روز
—تلاش مسدودشده / ۲۴ ساعت
صفحهٔ وضعیت سرویس‌ها
تیم فنی

آدم‌های پشت ۲۴/۷.

پایش بدون آدم فقط نمودار است. تیم عملیات و امنیت فلوسا پایش و پاسخ به رخداد را بر عهده دارد.

عملیات زیرساخت (SRE)ظرفیت، استقرار، پشتیبان و بازیابی؛ صاحب هدف‌های دسترس‌پذیری.آن‌کال ۲۴/۷
امنیت و پاسخ به رخداد (SOC)پایش SIEM، تحلیل تهدید، تست نفوذ و مدیریت آسیب‌پذیری.گزارش به مدیر امنیت اطلاعات (CISO)
مهندسی محصولبازبینی امنیتی کد، مدل‌سازی تهدید و رفع ریشه‌ای رخدادها.انتشار هفتگی با بازگشت خودکار
موفقیت مشتری و پشتیبانیاطلاع‌رسانی به مشتری در رخدادها، DPA و پرسش‌نامه‌های امنیتی.پاسخ به پرسش‌نامه ظرف ۳ روز کاری
وقتی رخدادی پیش بیاید، چه می‌شودفرایند پاسخ به رخداد
1زیر ۵ دقیقهشناساییهشدار خودکار یا گزارش کاربر؛ ثبت رخداد و تعیین شدت.
2زیر ۳۰ دقیقهمهارایزوله‌کردن سرویس یا حساب آسیب‌دیده بدون قطع بقیهٔ مشتریان.
3طبق قرارداداطلاع‌رسانیاعلان به مشتریان تحت تأثیر؛ در نشت داده حداکثر ۷۲ ساعت.
4طبق RTOرفع و بازیابیوصله، بازیابی از پشتیبان و تأیید سلامت داده.
5تا ۵ روز کاریگزارش پس از رخدادریشه‌یابی، اقدام اصلاحی و انتشار گزارش برای مشتریان سازمانی.
پشتیبان‌گیری و تداوم

بدترین روز هم باید یک روز کاری باشد.

پشتیبان گرفتن کافی نیست؛ باید ثابت کنیم که برمی‌گردد. هدف ما این است که هر فصل بازیابی کامل یک شرکت نمونه از پشتیبان تمرین و زمانش ثبت شود.

RPO — حداکثر دادهٔ ازدست‌رفتنی۱۵ دقیقههدف: پشتیبان افزایشی هر ۱۵ دقیقه؛ کامل هر شب.
RTO — حداکثر زمان بازگشت۴ ساعتهدف برای مشتریان سازمانی و حیاتی؛ ۱۲ ساعت برای بقیه.
نگهداری پشتیبان۳۵ روزبازیابی نقطه‌ای در ۳۵ روز گذشته؛ آرشیو ماهانه تا ۱ سال.
نسخهٔ خارج از سایت۲ نسخهدر سایت دوم همان منطقه؛ رمزنگاری‌شده و غیرقابل تغییر.
تمرین بازیابیفصلیهدف: بازیابی کامل یک شرکت نمونه و ثبت زمان واقعی.
افزونگیفعال / پشتیبانجابه‌جایی خودکار پایگاه داده و سرویس‌ها در خرابی یک سایت.
حریم خصوصی و مالکیت داده

داده مال شماست. ما فقط نگهبانیم.

مالکیت کامل دادهداده‌ها و خروجی‌ها متعلق به شماست؛ فلوسا هیچ حق استفاده‌ای جز ارائهٔ سرویس ندارد.
بدون فروش یا تبلیغدادهٔ شما هرگز به شخص ثالث فروخته یا برای تبلیغات تحلیل نمی‌شود.
Liana AI با دسترسی‌های شماهوش مصنوعی فقط اطلاعاتی را می‌بیند که همان کاربر اجازهٔ دیدنش را دارد؛ از دادهٔ شما مدل عمومی آموزش داده نمی‌شود.
دسترسی کارکنان فلوسافقط با درخواست شما، برای رفع مشکل، با تأیید دوگانه و ثبت کامل در لاگ؛ قابل لغو در هر لحظه.
خروج آزادخروجی کامل داده (Excel/CSV/JSON) در هر زمان؛ حذف قطعی ظرف ۳۰ روز پس از پایان قرارداد.
قرارداد پردازش داده (DPA)برای مشتریان سازمانی، DPA مطابق GDPR / PDPL با فهرست زیرپردازنده‌ها امضا می‌شود.
مجوزها و گواهی‌ها

آنچه دیگران تأیید کرده‌اند.

هر گواهی پس از تأیید حقوقی به صفحهٔ استعلام مرجع صادرکننده لینک می‌شود. تاریخ اعتبار و شمارهٔ گواهی هم در همان زمان درج می‌شود؛ تا آن موقع، گواهی‌های تأییدنشده با برچسب «در حال تأیید» مشخص شده‌اند.

شرکت دانش‌بنیان
شرکت دانش‌بنیاندر حال تأیید
معاونت علمی، فناوری و اقتصاد دانش‌بنیان ریاست‌جمهوریتأیید محصول فناورانه و برخورداری از حمایت‌های قانونی دانش‌بنیان.
گواهی افتا
گواهی افتادر حال تأیید
مرکز مدیریت راهبردی افتاارزیابی امنیتی محصول در سطح ملی؛ پیش‌نیاز استقرار در سازمان‌های دولتی و بانکی.
ISO/IEC 27001
ISO/IEC 27001در حال تأیید
ممیزی شخص ثالثسیستم مدیریت امنیت اطلاعات؛ کنترل‌های دسترسی، رمزنگاری، پشتیبان‌گیری و پاسخ به رخداد.
شرکت معتمد مالیاتی
شرکت معتمد مالیاتیدر حال تأیید
سازمان امور مالیاتی کشورارسال مستقیم صورتحساب الکترونیکی به سامانهٔ مودیان از داخل فلوسا.
سازگاری ZATCA
سازگاری ZATCAدر حال تأیید
هیئت زکات، مالیات و گمرک عربستانفاتورهٔ الکترونیکی مرحلهٔ دوم برای شرکت‌های مستقر در عربستان.
رتبهٔ شورای عالی انفورماتیک
رتبهٔ شورای عالی انفورماتیکدر حال تأیید
سازمان برنامه و بودجهاحراز صلاحیت برای مناقصات و قراردادهای دولتی.
پروانهٔ نشر دیجیتال
پروانهٔ نشر دیجیتالدر حال تأیید
مرکز توسعهٔ فرهنگ و هنر در فضای مجازیمجوز قانونی انتشار نرم‌افزار در کشور.
نماد اعتماد الکترونیکی
نماد اعتماد الکترونیکیاعتبار
مرکز توسعهٔ تجارت الکترونیکیاحراز هویت فروشنده و تعهد به قوانین کسب‌وکار اینترنتی.استعلام گواهی ←
نشان ملی ثبت
نشان ملی ثبتدر حال تأیید
ساماندهی رسانه‌های دیجیتالثبت رسانهٔ دیجیتال نزد وزارت فرهنگ و ارشاد اسلامی.
عضویت نظام صنفی رایانه‌ای
عضویت نظام صنفی رایانه‌ایدر حال تأیید
سازمان نظام صنفی رایانه‌ای استان تهرانعضویت حقوقی و پایبندی به منشور اخلاق حرفه‌ای صنف.
در راههنوز منتشر نشده

این‌ها را صادقانه جدا کرده‌ایم تا بدانید چه چیزی امروز آماده است و چه چیزی نه.

اعلان پیامکی رخدادها برای همهٔ پلن‌هاگزارش SOC 2 Type IIکلید رمزنگاری در اختیار مشتری (BYOK)مناطق جدید: استانبول، کوالالامپور، سیدنی، تورنتو، لس‌آنجلس

سؤال امنیتی یا پرسش‌نامهٔ تأمین‌کننده دارید؟

سند معماری امنیت، قرارداد پردازش داده (DPA) و پاسخ به پرسش‌نامه‌های امنیتی را ظرف ۳ روز کاری می‌فرستیم. آسیب‌پذیری دیدید؟ برنامهٔ باگ بانتی ←